
证书在团队里可见,为什么交接人不能立刻签包?
核对签名方式、操作角色与所需身份是否可用。本地签名须有匹配私钥,托管签名则依赖团队授权的角色和环境。
iOS 签名权限的实际情形
新接手的成员能在后台查看证书,却不能在构建环境完成导出。先确定团队采用本地还是托管方式,再请管理员调整相应权限。
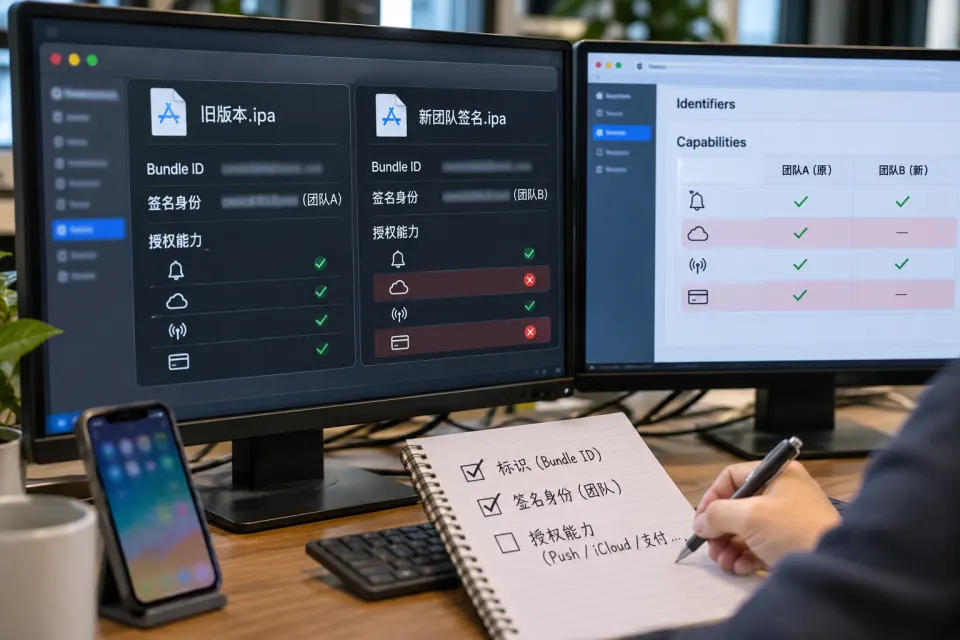
把两项记录放在一起看
- 对照情形一
- 后台能查看身份
- 对照情形二
- 构建环境不能使用它
核实团队托管或本地签名方式,并由管理员确认操作角色。验证重点是能否完成实际导出。
区分证书可见与构建环境可用
- 查看实际归档采用的签名方式与目标团队。自动签名、手动签名和组织内部构建流程需要相应的角色、签名身份及配置。
- 由管理员核对接手人权限,以及构建环境能否使用对应的授权身份。将证书可用期与私钥的托管位置记录到团队受控说明。
- 用新的交接受控环境完成一次与实际交付一致的导出,确认主应用、扩展和安装对象均覆盖。
遇到例外怎么处理
不要为赶进度传递个人密码或把私钥发到聊天群。用接手人的授权环境完成一次受控导出并核对归档记录。
看得到签名主体,为何还是应试一次导出?
后台能查看某项身份只表明角色具有查看能力。实际导出还取决于环境可用的签名材料、目标配置及分发权限。让接手人按约定执行一次并登记结果。
如何确认这一步已完成
交接能通过的依据是接手人能交付正确的构建。普通邮件或聊天里无需传递私钥、账号密码和通用构建凭据。若仍缺权限,记录具体目标和需要的动作,升级给团队管理员。